
做头条和西瓜视频自动化的人,第一步就卡住了:CK怎么拿?
手动从浏览器里翻Cookie?能找到,但复制出来格式乱、容易漏字段,一旦失效就得重新翻一遍。最近我在研究一款“西瓜头条扫码登录获取CK协议软件”,把它的实现思路摸了一遍。今天把它拆开讲清楚,顺便聊聊扫码登录背后的技术链路。文章源自指令流-https://zhilingliu.cloud/333.html
特别声明:本文仅做技术原理探讨,不提供任何成品软件下载。请遵守头条、西瓜视频平台用户协议,切勿用于骚扰、垃圾信息等违规行为。文章源自指令流-https://zhilingliu.cloud/333.html
为什么是“扫码登录”,而不是“账号密码登录”?
先说一个很多人没想明白的问题:为什么这类工具都用扫码,而不用账号密码登录?文章源自指令流-https://zhilingliu.cloud/333.html
原因很简单:账号密码登录的请求特征太明显了。 平台的风控系统会检测登录环境(设备指纹、IP、User-Agent),如果是异地、异设备登录,很容易触发验证码甚至直接封号。文章源自指令流-https://zhilingliu.cloud/333.html
而扫码登录走的是App端已登录的会话。你手机上的头条App已经是登录状态,扫码只是把这个登录状态“授权”给PC端,平台认为这是用户本人的正常操作,风控通过率自然高得多。文章源自指令流-https://zhilingliu.cloud/333.html
整个流程分三步:获取二维码 → App扫码 → 提取CK
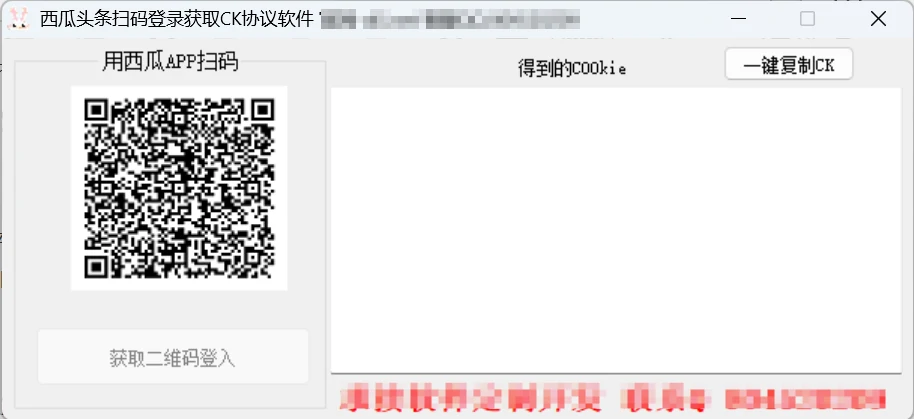
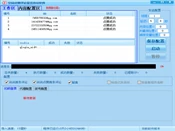
扫码登录获取CK工具界面
看界面就能理解它的工作流程:文章源自指令流-https://zhilingliu.cloud/333.html
- 获取二维码: 工具向头条的登录接口发起请求,获取一个带唯一标识的二维码。这个二维码背后对应的是一个临时的登录会话。
- App扫码授权: 用户用手机头条App扫码,App端确认授权。此时服务端会把临时会话标记为“已授权”。
- 提取CK: 工具轮询服务端接口,一旦检测到会话已授权,就把返回的Cookie提取出来,显示在右侧文本框里。
界面右上角的“一键复制CK”按钮,就是把这个提取出来的Cookie字符串复制到剪贴板,方便后续用在其他自动化工具里。文章源自指令流-https://zhilingliu.cloud/333.html
CK里到底装了什么?
很多人拿到CK,只知道自己复制了一长串字符串,但不知道里面装了什么。实际上,CK里通常包含以下几类字段:文章源自指令流-https://zhilingliu.cloud/333.html
- 会话标识: 标识你当前登录状态的唯一Key。
- 用户ID: 你的账号ID,用于区分不同用户。
- 过期时间: CK的有效期,过期后需要重新扫码获取。
- 设备标识: 部分平台会绑定设备信息,换设备可能导致CK失效。
这也是为什么CK会过期——平台会定期刷新会话,确保登录态的安全性。文章源自指令流-https://zhilingliu.cloud/333.html
CK失效了怎么办?
这是做头条西瓜自动化的人最头疼的问题。CK不是永久有效的,短则几小时,长则几天,平台随时可能让你重新登录。文章源自指令流-https://zhilingliu.cloud/333.html
常见的处理思路有两种:
- 定期检测: 用CK去请求一个轻量的接口(比如获取用户信息),如果返回401或未登录,说明CK已失效,需要重新扫码。
- 多账号轮换: 维护一批账号的CK,失效一个就换下一个,避免任务因为CK失效而中断。
这两种思路,本质上都是在用冗余换稳定性。CK会失效是平台的设计,不是Bug,所以任何自动化方案都必须考虑这个问题。
说句实话:这类工具的技术门槛在哪?
扫码登录本身并不复杂,核心就是一个OAuth式的授权流程。真正的门槛在两处:
一是二维码轮询的时机控制。轮询太快,会被风控识别为异常请求;轮询太慢,用户扫码后要等很久才出CK。这个节奏需要调试。
二是CK的兼容性。不同工具对CK的格式要求不一样,有些需要完整Cookie,有些只需要关键字段。提取逻辑写不好,拿到的CK就是废的。
如果你对这类登录态获取的技术感兴趣,可以看看我之前写的登录态维持机制和OAuth授权流程这两篇文章,里面讲得更细。
互动话题
你在做头条或西瓜自动化的时候,CK失效频率高吗?有没有遇到过扫码后CK拿到手就用不了的情况?欢迎在评论区聊聊你的经验。
本文仅对该工具的技术实现进行客观介绍,不涉及任何违规使用引导,请用户遵守相关法律法规及各平台服务协议。本文所有内容仅供技术科普学习,本站不提供软件、脚本成品下载,亦不承接高危工具定制开发业务。如需完整使用规范,请查阅本站《服务条款》与《免责声明》。