
IMAP/POP3协议鉴权 · 多线程并发 · OAuth2 Token校验 · 自动化状态监控
引言:
在自动化营销、EDM邮件推送或客户数据清洗的业务场景中,经常需要面对成千上万个邮箱账号。如何快速、准确地验证这些账号的有效性(即“密正检测”),剔除无效数据,是提升后续业务效率的关键第一步。如果仅靠人工手动登录测试,不仅效率极低,且极易触发平台的风控机制。文章源自指令流-https://zhilingliu.cloud/263.html
今天,我们将从软件工程与网络协议的角度,深度拆解一款名为“微软邮箱批量登录检测密正软件”的自动化工具。看看它是如何通过底层协议交互与并发架构设计,来实现高效批量鉴权验证的。文章源自指令流-https://zhilingliu.cloud/263.html
📌 工具定位:这是一款基于标准邮件协议(IMAP/POP3)的自动化账号状态检测工具。支持批量导入邮箱凭证、多线程并发登录验证、OAuth2 Token鉴权,并对验证结果进行结构化状态反馈。本文仅探讨其底层技术实现,不提供任何工具下载,严禁用于非法业务。文章源自指令流-https://zhilingliu.cloud/263.html
文章源自指令流-https://zhilingliu.cloud/263.html
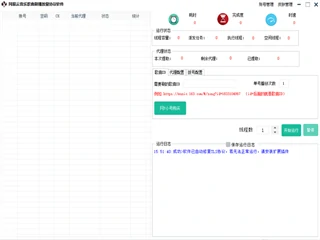
微软邮箱批量登录检测密正软件运行界面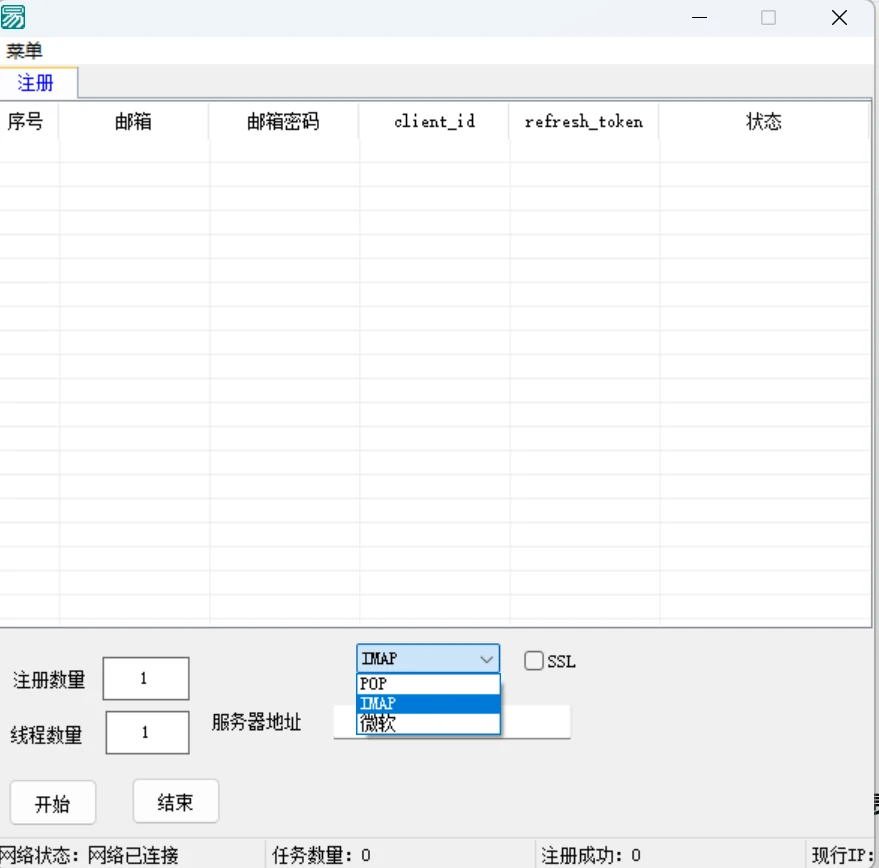
核心架构:多协议鉴权与数据结构解析
从UI界面来看,这款软件是一个典型的数据驱动的批量鉴权控制台。它摒弃了冗余的装饰,将核心的数据表格和协议配置直接呈现给用户。文章源自指令流-https://zhilingliu.cloud/263.html
上方的数据表格展示了软件需要处理的核心字段:序号、邮箱、邮箱密码、client_id、refresh_token、状态。这不仅仅是简单的账号密码列表,其中的 client_id 和 refresh_token 字段,揭示了它采用了现代OAuth2.0的鉴权机制。程序通过读取这些凭证,自动构建合法的身份验证请求,从而获取访问权限,这是一种比传统密码登录更高级、更稳定的鉴权方式。文章源自指令流-https://zhilingliu.cloud/263.html
协议层交互:IMAP、POP与SSL加密
界面下方提供了“服务器地址”与协议选择的下拉菜单(当前选中了 IMAP,其他选项包括 POP 和 微软),以及一个 SSL 复选框。文章源自指令流-https://zhilingliu.cloud/263.html
- IMAP/POP协议:软件并非通过模拟网页操作,而是直接调用邮件服务器的底层协议接口进行鉴权。IMAP协议允许客户端与服务器同步邮件状态,而POP协议则主要用于下载邮件。工具通过构造标准的协议握手数据包,向微软服务器发起验证请求。
- SSL加密:勾选SSL意味着所有的协议交互都经过了加密传输,保证了数据在信道中的安全性,同时也符合现代邮件服务器的强制安全要求。
并发控制与状态监控机制
为了快速处理海量账号,软件采用了多线程并发架构。文章源自指令流-https://zhilingliu.cloud/263.html
| 核心参数 | 技术作用 |
|---|---|
| 注册数量 | 设定当前批次需要处理的账号总数 |
| 线程数量 | 配置并发执行的线程池容量,直接影响验证速度 |
| 开始/结束 | 任务队列的启动与生命周期控制 |
底部的状态栏则提供了实时的数据反馈:网络状态(显示当前网络连通性)、任务数量(队列中剩余待处理的数量)、注册成功(本次验证通过的账号计数)以及现行IP。这种数据可视化设计,让运营人员能实时掌握任务进度,并及时发现网络异常。文章源自指令流-https://zhilingliu.cloud/263.html
💡 自动化协议检测的实际应用场景
虽然本文是以特定工具为例,但其中涉及的“多协议鉴权+多线程并发”架构,在合规的技术开发中有着广泛的应用:文章源自指令流-https://zhilingliu.cloud/263.html
- 企业IT资产盘点:在企业内部,IT管理员需要定期验证大量员工邮箱账号的有效性,利用此类多线程工具可以快速完成批量状态巡检。
- 数据清洗与质量保障:在进行EDM邮件营销前,通过协议层鉴权预先剔除失效账号,可以有效降低邮件退信率,保护发件域名的信誉度。
- API接口测试:对于开发人员而言,学习如何构建基于OAuth2.0和IMAP协议的自动化测试脚本,是提升后端开发与系统集成能力的必修课。
❓ 常见技术问题解答 (FAQ)
为什么需要 client_id 和 refresh_token?
这是OAuth2.0鉴权机制的核心。相比于传统的明文密码,使用Token可以在不暴露密码的情况下获取授权,且支持自动刷新,是更安全、更现代的接口鉴权方式。
IMAP和POP协议有什么区别?
IMAP支持双向同步,邮件保留在服务器;POP通常用于下载邮件到本地。在进行密正检测时,IMAP协议能提供更丰富的服务器状态反馈。
多线程数量是不是越大越好?
不是。过大的线程数会导致本地网络拥堵,且更容易触发目标服务器的频率限制(Rate Limiting)。建议根据网络环境和目标服务器的承受能力合理设置。
总结:
这款“微软邮箱批量登录检测密正软件”是网络协议分析、多线程并发控制以及OAuth2.0鉴权技术的综合应用。它通过高度可视化的UI,降低了批量协议交互的操作门槛。对于技术人员而言,研究此类工具的架构,有助于加深对网络编程与自动化测试的理解。但请务必遵守相关平台的服务协议与法律法规,将技术用于合规的业务场景。
互动提问:
您在开发多线程网络请求或协议鉴权工具时,遇到过哪些并发管理的难题?欢迎在评论区交流探讨。
本文仅对该工具的技术实现进行客观介绍,不涉及任何违规使用引导,请用户遵守相关法律法规及各平台服务协议。本文所有内容仅供技术科普学习,本站不提供软件、脚本成品下载,亦不承接高危工具定制开发业务。如需完整使用规范,请查阅本站《服务条款》与《免责声明》。